
*{Bu çalışma; bölgesel jeopolitik boyutu nedeniyle, millî güç unsurlarından (siyasi-diplomatik ve coğrafi güç unsurlarını da kapsayan) stratejik güvenlik kategorisinde (siber güvenlik, asimetrik harp ve bölgesel jeopolitik) bakış açılarından, çok boyutlu bir (ASSAM Stratejik Analizi) olarak kaleme alınmıştır.}
Giriş
Geçtiğimiz aylarda, İsrail Başbakanı Binyamin Netanyahu’nun uluslararası basına yansıyan bir hitabında, elindeki cep telefonunu göstererek yönelttiği “Elinizde bir cep telefonu var mı? Aslında elinizde İsrail’in bir parçasını tutuyorsunuz” şeklindeki kışkırtıcı ifadesi, küresel teknoloji ve siber tedarik zincirindeki İsrail egemenliğinin sıradan bir ticari söylem olmadığını, doğrudan bir küresel gözetim ve nüfuz harbi stratejisi olduğunu gözler önüne sermiştir.
Pegasus, Candiru ve Aladdin gibi gelişmiş casus yazılım mimarilerinin[1] doğrudan işletim sistemlerine veya küresel dijital reklam altyapılarına entegre edilmesi, küresel veri tedarik zincirlerinin asimetrik birer “siber silah” kovanına dönüştürüldüğünün somut kanıtıdır.
Geleneksel siber saldırılarda mağdurun oltalama (phishing) bağlantılarına tıklaması veya şüpheli dosyaları indirmesi gerekirken; günümüzde geliştirilen “Zero-Click” (Sıfır Tık) teknolojileri sayesinde, kullanıcının herhangi bir etkileşimine ihtiyaç duyulmaksızın cihazlara tam kontrol sağlayan casus yazılımlar bulaştırılabilmektedir.
- TIKLAMASIZ İNFAZ MİMARİSİ: “ADFECTION” VE DİJİTAL REKLAM BORSALARI (AD-EXCHANGES)
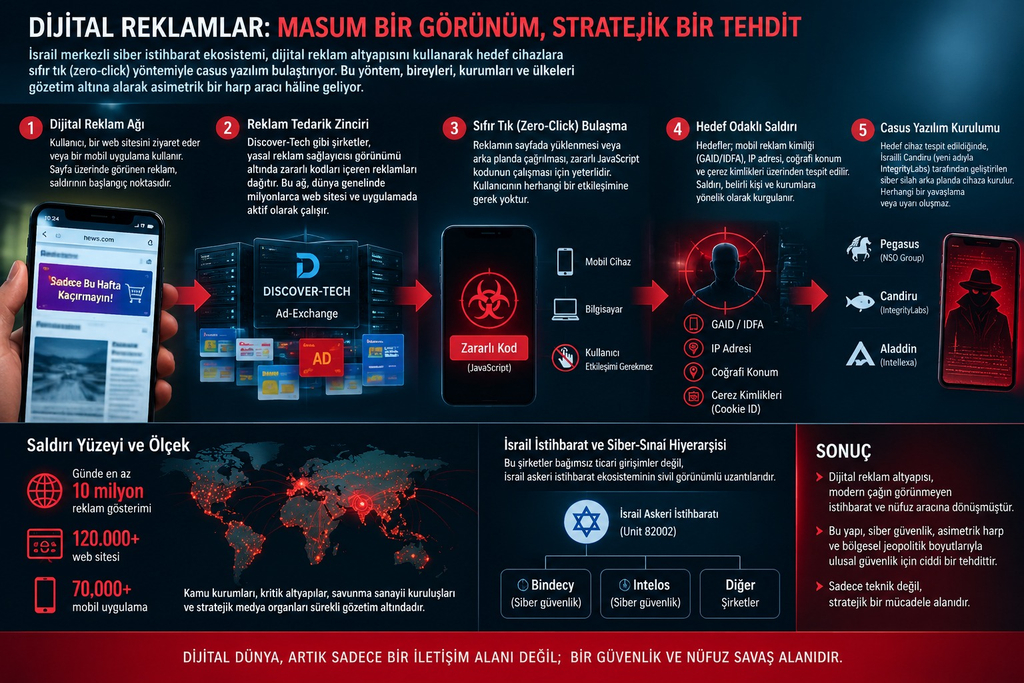
Citizen Lab ve Confiant tarafından yayımlanan teknik araştırma raporları, dijital reklamcılığın küresel bir casusluk altyapısı olarak nasıl kullanıldığını belgelemiştir. İsrail menşeli dijital reklam şirketi Discover-Tech’in, yasal bir reklam sağlayıcısı görünümü altında “AdFection” olarak adlandırılan operasyonel bir siber casusluk yöntemi kullandığı tespit edilmiştir.
Teknik İşleyiş ve Hedefleme Mekanizması
- Sıfır Tık (Zero-Click) Entegrasyonu: Reklamın mobil cihaz veya bilgisayar ekranında sadece yüklenmesi (render edilmesi) veya arka planda çağrılması dahi zararlı JavaScript kodunun çalışması için yeterlidir.
- Nokta Atışı Hedefleme (Controlium Paneli): Saldırganlar hedefleri; Mobil Reklam Kimliği (GAID/IDFA), IP adresi, coğrafi konum veya tarayıcı çerez kimlikleri (cookie ID) üzerinden tanımlamaktadır.
- Arka Plan Bulaşması: Hedef cihaz tespit edildiğinde, İsrailli siber istihbarat şirketi Candiru (yeni adıyla IntegrityLabs) tarafından geliştirilen siber silah, herhangi bir yavaşlama veya kullanıcı uyarısı üretmeksizin arka planda cihaza kurulmaktadır.
Saldırı Yüzeyi ve Ölçek
Discover-Tech altyapısı üzerinden dünya genelinde günde en az 10 milyon reklam gösterimi yapılmakta; söz konusu zararlı kod kütüphaneleri 120.000’den fazla web sitesinde ve 70.000 mobil uygulamada aktif olarak çalışmaktadır. Kamu kurumlarının iç ağları, kritik altyapı yönetim sistemleri, savunma sanayii kuruluşları ve stratejik medya organları bu açık ağlar üzerinden sürekli gözetim altındadır.
- İSRAİL İSTİHBARAT VE SİBER-SİNAİ HİYERARŞİSİ
Söz konusu dijital reklam şirketleri, bağımsız ticari girişimler olmayıp İsrail askeri istihbarat ekosisteminin sivil görünümlü uzantılarıdır:
- Unit 8200[2] Bağlantısı: Discover-Tech ile iltisaklı Bindecy ve Intelos gibi siber güvenlik firmalarının kurucuları doğrudan İsrail Askeri İstihbarat Teşkilatı’nın (Unit 8200) eski mensuplarıdır.
- Intellexa ve Konsorsiyum Yapılanması: Siber casusluk konsorsiyumu Intellexa grubunun alt şirketleri olan Circles ve Senpai’nin üst düzey yöneticileri, Discover-Tech’in yönetim kurulunda görev yapmaktadır.
- Tedarik Zinciri Silahlandırması: İki yıl önce reklam akışları üzerinden bulaşan Aladdin casus yazılımında olduğu gibi, İsrail siber ekosistemi küresel dijital reklam borsalarını (Ad-Exchanges) hibrit harbin sürekli bir bileşeni haline getirmiştir.
- SİBER NÜFUZ DİPLOMASİSİ VE BÖLGESEL JEOPOLİTİK YANSIMALAR
İsrail istihbaratından emekli uzmanların kurduğu ticari siber güvenlik şirketleri, geliştirdikleri asimetrik yetenekleri dünya genelinde muhtelif devletlere satmaktadır. Bu durum Tel Aviv’e iki temel avantaj sağlamaktadır:
- Milyarlarca dolarlık finansal girdi temini.
- İlgili devletlerin siber güvenlik altyapılarını bağımlı hale getirerek onları İsrail’in diplomatik ve stratejik yörüngesine sokmak.
İsrail medyasındaki aşırı Siyonist odakların ve Türkiye karşıtı bölgesel aktörlerin dile getirdiği “İran’dan sonra sıra Türkiye’de” tehditleri, sadece konvansiyonel askeri kapasiteyle değil, bu tür örtülü ve asimetrik teknolojik yeteneklerle de desteklenmektedir.
Bölgesel Örneklem ve Diplomatik Kırılmalar
- CICA Zirvesi ve Diplomatik Tutum: Azerbaycan’da gerçekleştirilen CICA[3] Zirvesi’nde, Türkiye Dışişleri Bakanı Hakan Fidan öncülüğündeki 11 İslam ülkesi temsilcisi İsrail Cumhurbaşkanı Herzog konuşmaya başladığında salonu protesto amacıyla terk ederken; ev sahibi Azerbaycan ve Türk Devletleri Teşkilatı (TDT) üyesi ülkeler yerlerinde kalmıştır.
15 Ekim 2026 tarihinde Bakü’de düzenlenen 7. CICA Zirvesi‘nde, İsrail Cumhurbaşkanı Isaac Herzog konuşmak üzere kürsüye çıktığında, Türkiye Dışişleri Bakanı Hakan Fidan’ın öncülüğünde salonu terk eden İslam ve Asya ülkeleri heyetleri şunlardır:
1.Türkiye, 2. Filistin 3. İran, 4. Pakistan 5. Suudi Arabistan, 6. Irak, 7. Mısır, 8. Kuveyt 9. Ürdün, 10. Malezya, 11. Endonezya, 12. Bangladeş
(Protestoya katılan Katar da bazı diplomatik kaynaklarda yer alırken, salondan ayrılan temsilciler toplamda 12-13 heyetlik toplu bir diplomatik duruş sergilemiştir).
- İsrail-Azerbaycan ortaklığıyla Lojistik ve Askeri İş Birliği İddiaları: Türkiye’nin İsrail’e yönelik hava sahası kısıtlamalarına rağmen, İsrail heyetinin Bakü’ye ulaşabilmesi için alternatif lojistik koridor sağlandığı yönündeki OSINT raporları ve İsrail-Azerbaycan ortaklığıyla yeni silah fabrikalarının açılması, İsrail’in siber ve askeri tedarik diplomasisiyle bölgede kurduğu nüfuz alanını teyit eder niteliktedir.
- Stratejik Muhasebe: Türkiye’nin İkinci Karabağ Savaşı’ndaki tarihi ve hayati desteğine, ayrıca TDT’yi kurumsallaştırma gayretlerine rağmen karşılaşılan bu tablo; Türkiye’nin bölgesel diplomasisinde siber-teknolojik bağımlılıkları ve etki ajanlığı kanallarını dikkate alan yeni bir stratejik değerlendirme yapmasını zorunlu kılmaktadır.
- STRATEJİK POLİTİKA ÖNERİLERİ VE KORUNMA DOKTRİNİ
Geleneksel anti-virüs yazılımları, sıfır-tık ve reklam sunucuları üzerinden sızan devlet düzeyindeki casus yazılımlara karşı yetersiz kalmaktadır. Tehdidin bertaraf edilmesi için iki seviyeli bir koruma doktrini uygulanmalıdır:
a) Kurumsal ve Devlet Seviyesinde Siber Egemenlik Hamleleri
- Dijital Reklamcılığın Ulusal Güvenlik Kapsamına Alınması: Dijital reklam ağları ve veri akışları yalnızca kişisel verilerin korunması (KVKK/GDPR)[4] kapsamında değil; doğrudan Siber Güvenlik ve Ulusal Güvenlik konsepti içinde ele alınmalıdır.
- Kritik Altyapılarda “Sıfır Güven” (Zero Trust) ve Ağ İzolasyonu: Askeri, diplomatik ve mülki idare kademelerinde kullanılan kurumsal cihazlarda internet reklam ağları geçit seviyesinde (Ad-Block at Gateway) tamamen kilitlenmelidir. Hassas birimlerde dış dünyadan izole, kapalı devre (Air-Gapped) iletişim protokolleri uygulanmalıdır.
- Veri Müzayedelerine (Real-Time Bidding) Yasal Sınırlama: Mobil Reklam Kimliklerinin (GAID/IDFA[5]), anlık hassas konum verilerinin ve IP haritalarının uluslararası reklam borsalarında denetimsizce açık artırmaya çıkarılması yasaklanmalı veya katı lisanslama şartlarına bağlanmalıdır.
- Ad-Tech Sandbox ve SDK Denetim Zorunluluğu: Ülke sınırları dahilinde hizmet veren mobil uygulamaların ve medya platformlarının kullandığı yabancı reklam kütüphaneleri (SDK) siber güvenlik denetiminden geçirilmeli; şüpheli kod yürüten mecralara karşı Ad-Tech Sandbox (karantina ortamı) zorunluluğu uygulanmalıdır.
Milli Donanım ve İşletim Sistemi Ekosistemi: Yabancı çip ve işletim sistemi bağımlılığını azaltacak, donanım seviyesinden itibaren denetlenebilir milli mobil cihaz ve iletişim mimarileri geliştirilmelidir.
b )Bireysel Seviyede Siber Hijyen Protokolleri
- DNS Seviyesinde Ağ Filtreleme[6]: Cihazlarda ve yerel ağlarda reklam ve izleme sunucularını protokol düzeyinde engelleyen sistemler (NextDNS, Pi-hole[7]) kullanılmalıdır.
- Sık Cihaz Yeniden Başlatma (Reboot): Belleğe (RAM) yerleşen geçici zararlı kod izlerini temizlemek adına cihazlar günlük olarak yeniden başlatılmalıdır.
- Gelişmiş Güvenlik Modlarının Kullanımı: Cihaz üreticilerinin sunduğu üst düzey koruma modları (Örn: Apple Lockdown Mode) aktif edilerek karmaşık web kodlarının çalıştırılması kısıtlanmalıdır.
SONUÇ
Ekranların köşesinde beliren masum görsel kutucuklar, günümüz asimetrik harp ortamında pazarlama aracı olmanın ötesine geçerek sınır tanımayan siber silahların menzil ağlarına dönüşmüştür. İsrail’in küresel siber tedarik zincirleri ve reklam borsaları üzerinden yürüttüğü bu kitlesel gözetim operasyonuna karşı önlem almakta gecikilen her gün, ulusal güvenliğin ve dijital egemenliğin zafiyete uğraması anlamına gelmektedir.
Görünmeyen tehlike kapıda değil; bürokratların, askerlerin ve vatandaşların cebindeki ekranların içerisindedir.
Türkiye, siber sınırlarını korumak adına dijital reklam ekosistemini acilen denetim altına almalı ve bölgesel diplomasisini bu teknolojik bağımlılıkları kıracak stratejik hamlelerle desteklemelidir.
[1] 1. Pegasus: İsrail merkezli NSO Group tarafından geliştirilen, akıllı telefonlara sızarak mesajlar, kişiler, konum bilgileri ve diğer hassas verilere erişilmesini sağlayabilen casus yazılım sistemidir. Citizen Lab araştırmaları, Pegasus’un çok sayıda ülkede hedefli gözetim amacıyla kullanıldığına ilişkin teknik bulgular ortaya koymuştur. Bkz. Bill Marczak vd., “Hide and Seek: Tracking NSO Group’s Pegasus Spyware to Operations in 45 Countries,” The Citizen Lab, Report No. 113, 18 Eylül 2018.
- Candiru: İsrail merkezli Candiru şirketinin geliştirdiği, devlet kurumlarına satıldığı bildirilen hedefli siber gözetim yazılımıdır. Citizen Lab araştırmacıları, yazılımla ilişkili altyapıyı ve sivil toplum kuruluşları ile medya kuruluşlarını taklit eden internet sitelerini tespit etmiştir. Bkz. Bill Marczak vd., “Hooking Candiru: Another Mercenary Spyware Vendor Comes into Focus,” The Citizen Lab, Report No. 139, 15 Temmuz 2021.
- Aladdin: Intellexa şirketine ait sızdırılmış şirket belgelerinde ortaya çıkan, hedef cihazlara çevrim içi reklamlar aracılığıyla casus yazılım bulaştırmayı amaçlayan bir saldırı yöntemi veya enfeksiyon sistemi olarak tanımlanmaktadır. Uluslararası Af Örgütü’nün 2025 tarihli teknik incelemesi, yöntemin kullanıcı reklamı tıklamadan da cihazın hedef alınmasını mümkün kılabilecek şekilde tasarlandığını belirtmektedir. Bununla birlikte, Aladdin yöntemiyle gerçekleştirilen saldırıların bağımsız biçimde doğrulanmış kapsamı konusunda ihtiyatlı olunmalıdır. Bkz. Amnesty International Security Lab, “To Catch a Predator: Leak Exposes the Internal Operations of Intellexa’s Mercenary Spyware,” Aralık 2025.
[2] Unit 8200 (hebreu: יחידה 8200), İsrail Savunma Kuvvetleri (IDF) İstihbarat Direktörlüğü’ne (Aman) bağlı olarak faaliyet gösteren; sinyal istihbaratı (SIGINT), siber harp, şifre çözme ve veri dinleme operasyonlarından sorumlu ana askerî istihbarat birimidir. Birleşik Devletler Ulusal Güvenlik Ajansı’nın (NSA) İsrail’deki muadili olarak kabul edilen birim, ülkenin en gelişmiş siber yeteneklerini bünyesinde barındırmaktadır.
Unit 8200’den emekli olan veya askerlik hizmetini tamamlayan uzman kadrolar, İsrail’in küresel siber güvenlik pazarındaki ticari hegemonyasını oluşturan NSO Group (Pegasus), Candiru (IntegrityLabs), Intellexa, Bindecy ve Discover-Tech gibi özel siber istihbarat şirketlerini kurmakta veya yönetim kademelerinde görev almaktadır. Bu yapı, askerî istihbarat birikimi ile özel siber finans sektörünü entegre ederek İsrail’in küresel siber nüfuz ve gözetim ağının ana omurgasını oluşturmaktadır.
[3] CICA (Conference on Interaction and Confidence Building Measures in Asia), Türkçe adıyla Asya’da İş birliği ve Güven Artırıcı Önlemler Konferansı’dır. CICA; ilk kez 1992 yılında Kazakistan Cumhurbaşkanı Nursultan Nazarbayev tarafından BM Genel Kurulu’nda teklif edilen ve 2002 yılında resmiyet kazanan, merkezi Astana’da bulunan uluslararası bir güvenlik ve iş birliği forumudur. Asya kıtasının yüzölçümünün yaklaşık %90’ını ve dünya nüfusunun yarısından fazlasını kapsayan örgüt; Türkiye, Azerbaycan, Çin, Rusya, Hindistan, İran, İsrail, Filistin, Suudi Arabistan, Pakistan ve Katar’ın da aralarında yer aldığı 28 üye devletten oluşmaktadır. Askerî-siyasi, ekonomik, insani, çevresel boyutlar ile yeni sınama ve tehditlerle mücadele alanlarında güven artırıcı önlemler geliştirmeyi amaçlayan CICA’nın 2024-2028 Dönem Başkanlığı Azerbaycan tarafından yürütülmekte olup, örgütün 7. Devlet ve Hükümet Başkanları Zirvesi 15 Ekim 2026 tarihinde Bakü’de gerçekleştirilmiştir.
[4] KVKK ve GDPR Düzenlemelerinin Kapsamı ve Siber Güvenlikteki Sınırları:
KVKK (6698 sayılı Kişisel Verilerin Korunması Kanunu – Türkiye) ve GDPR (General Data Protection Regulation / Genel Veri Koruma Tüzüğü – Avrupa Birliği), dijital ortamlarda bireysel veri mahremiyetini ve kişisel verilerin hukuka aykırı işlenmesini engellemeyi amaçlayan temel yasal düzenlemelerdir. Ancak her iki mevzuat da ağırlıklı olarak şirketlerin ticari veri işleme faaliyetlerini, veri sorumlularının yükümlülüklerini ve bireysel tüketici haklarını (veri ihlali bildirimi, açık rıza vb.) düzenlemektedir. “AdFection” gibi küresel reklam borsaları (Ad-Exchanges) ve yazılım geliştirme kütüphaneleri (SDK) üzerinden yürütülen devlet destekli asimetrik siber casusluk faaliyetlerinde ise veri toplama eylemi ticari bir ihlalin ötesine geçerek bir ulusal güvenlik tehdidine dönüşmektedir. Bu durum, veri koruma mevzuatlarının (KVKK/GDPR) siber alanın silahlandırılması karşısında yetersiz kaldığını ve konunun acilen devletlerin Siber Savunma ve Ulusal Güvenlik Doktrinleri kapsamına alınması gerektiğini ortaya koymaktadır.
[5] GAID (Google Reklam Kimliği- Android işletim sistemlerinde) ve IDFA (Yayıncılar/Reklam verenler İçin Tanımlayıcı- Apple iOS işletim sistemlerinde); akıllı telefonlar, tabletler ve akıllı cihazlara üreticiler tarafından atanan benzersiz, alfa-nümerik reklam kimlik kodlarıdır. Bu tanımlayıcılar, kullanıcıların kişisel kimlik bilgileri (isim, e-posta) doğrudan görünmeden; uygulama içi davranışlarının, konum geçmişlerinin, tüketici tercihlerinin ve dijital ayak izlerinin küresel reklam ağları (Ad-Tech kütüphaneleri) tarafından anonim olarak izlenmesini ve hedeflenmesini sağlar. Ancak Discover-Tech ve Candiru örneklerinde görüldüğü üzere, bu cihaz tanımlayıcıları (GAID/IDFA) “AdFection” veya “Zero-Click” benzeri sofistike siber operasyonlarda, hedef kişinin cihazını ve dijital profilini nokta atışı tespit etmek (hedef tespiti/reconnaissance) amacıyla doğrudan birer siber casusluk anahtarı olarak istismar edilmektedir.
[6] DNS (Domain Name System – Alan Adı Sistemi), internetin telefon rehberi olarak işlev görür ve kullanıcıların tarayıcılara yazdığı web adreslerini (örneğin siteadi.com), cihazların iletişim kurabileceği sayısal IP adreslerine dönüştürür. DNS Seviyesinde Ağ Filtreleme ise, bir cihaz veya yerel ağ (Wi-Fi/LAN) dış dünyayla bağlantı kurmaya çalıştığı anda, sorgunun hedeflenen sunucuya ulaşmadan önce DNS aşamasında kontrol edilerek engellenmesi işlemidir.
Discover-Tech ve Candiru gibi yapıların kullandığı “AdFection” ve “Zero-Click” casus yazılım tekniklerinde, cihaz ekrana reklam getirmek veya arka planda zararlı kodu çağırmak için önce bilinen zararlı reklam/komut sunucularına (C2 – Command & Control sunucuları) erişmek zorundadır. DNS seviyesinde filtreleme yapıldığında (örneğin Pi-hole, NextDNS, AdGuard Home veya kurumsal Gateway DNS sistemleri kullanıldığında), bu zararlı sunucuların IP adreslerine giden sorgular cihaz veriyi henüz indirmeden engellenir (Siyah Liste / Blacklisting). Böylece zararlı reklam kodu ekrana düşmez, arka planda çağrılamaz ve cihazın enfekte olması en baştan (ağ katmanında) önlenmiş olur
[7] 1. NextDNS: İnternet alan adlarını DNS düzeyinde filtreleyerek reklamları, izleyicileri ve kötü amaçlı yazılım veya kimlik avı faaliyetleriyle ilişkili alan adlarını engellemeye yardımcı olan bulut tabanlı DNS güvenlik hizmetidir. DNS-over-HTTPS (DoH) ve DNS-over-TLS (DoT) gibi şifreli DNS protokollerini destekler; kullanıcılar filtreleme kurallarını ve kayıtların saklanma süresini yapılandırabilir. Bkz. NextDNS, “The New Firewall for the Modern Internet,” https://nextdns.io/; “Privacy Policy,” https://nextdns.io/privacy. <Cite refs={[“turn180670search1″,”turn180670search0”]}/>
- Pi-hole: Kullanıcının kendi donanımına veya Linux tabanlı bir sisteme kurabildiği, ağ genelinde DNS tabanlı reklam ve izleyici engelleme yazılımıdır. Ağdaki cihazların DNS sorgularını filtreleyerek, ayrıca her cihaza ayrı bir reklam engelleyici yüklemeden, istenmeyen alan adlarına erişimi engelleyebilir. Açık kaynaklıdır ve ağ trafiğine ilişkin sorgu istatistiklerini yönetmek için bir web arayüzü sunar.